Prezados clientes,
Informamos que foi identificada uma vulnerabilidade de extrema gravidade no componente PHP utilizado para funcionamento dos principais sistemas WEB, esta vulnerabilidade permite a execução remota de códigos maliciosos e já resultou em indisponibilidade de sistemas em diversas organizações, principalmente governamentais. Os desenvolvedores deste componente já soltaram a correção para tratar esta vulnerabilidade, a correção foi disponibilizada na versão 8.4.27 do PHP.
O que isso significa para você?
O ADVWIN + (Versão WEB do ADVWIN) utiliza este componente, e é importante que sua TI providencie a atualização deste componente em seu servidor para garantir a segurança de seus dados.
Fizemos este breve tutorial para auxiliá-los nesta demanda.
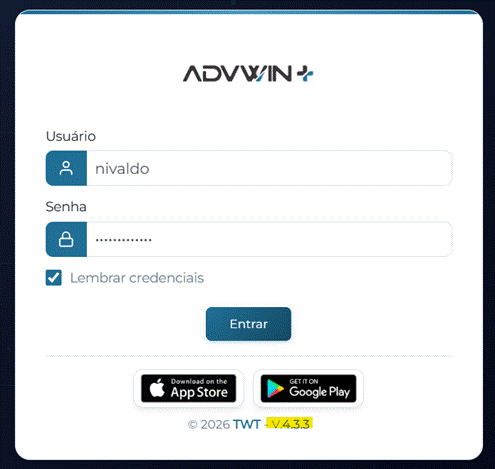
- Identifique a versão de seu ADVWIN: Seu ADVWIN deve estar na versão 4.0 ou superior. Caso esteja em versão inferior à esta, é necessário que agende a atualização de sua versão junto à equipe de suporte. Você pode identificar a versão do sistema na própria tela de login do mesmo (imagem abaixo).
- Faça o Download da versão do PHP corrigida: Acesse o link a seguir e faça o download da nova versão do PHP.
 php8.4.rar
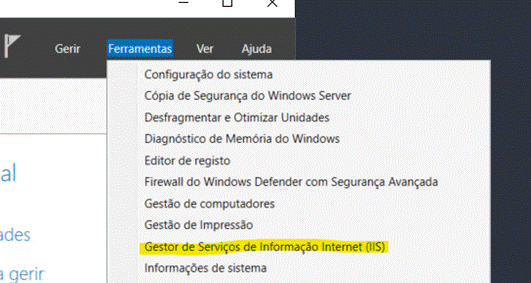
- Pare o serviço de IIS: Agora será necessário parar o serviço de IIS do servidor, responsável pelo funcionamento do sistema, neste momento, o sistema ficará indisponível, com isso os usuários que estiverem acessando, irão “cair”. Para parar o serviço, siga os passos abaixo:
- Localize o Serviço no gerenciamento de seu servidor
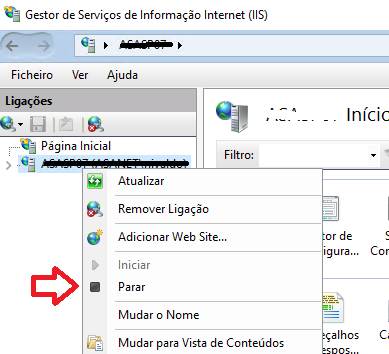
- Uma vez aberto o IIS, clique no nome de seu servidor, para expandí-lo. Depois clique com o botão direito do mouse em cima do servidor e selecione a opção Parar
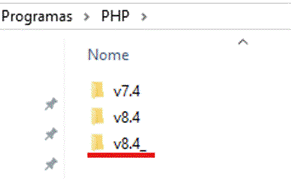
- Copie a pasta da nova versão do PHP: Renomeie a pasta v8.4 do PHP presente no caminho c:\arquivos de programas\php\ para V8.4_ e copie a pasta V8.4 presente no arquivo compactado que você fez o download no passo 2.
- Reinicie o IIS: Pronto, agora basta reiniciar o serviço do IIS. Para isso basta fazer o mesmo procedimento do passo 3.2, porém selecionando a opção INICIAR.
Atenção: clientes que utilizam versões do ADVwin+ anteriores à 4.0 precisam, obrigatoriamente, realizar a atualização do sistema. E devem entrar em contato com o Suporte da TWTInfo para agendar a atualização.
Por se tratar de uma falha crítica, recomendamos que a atualização seja feita o quanto antes.
O Governo Federal publicou um alerta com mais detalhes sobre o assunto:
VULNERABILIDADES CRÍTICAS DE EXECUÇÃO REMOTA DE CÓDIGO NO PHP
Este artigo foi útil?
Que bom!
Obrigado pelo seu feedback
Desculpe! Não conseguimos ajudar você
Obrigado pelo seu feedback
Feedback enviado
Agradecemos seu esforço e tentaremos corrigir o artigo